# 一人公司(OPC)数据安全与AI伦理调研报告
> **调研时间**:2026年8月
> **数据来源**:国家互联网应急中心、中国信息通信研究院、OPC安全实践调研、AI伦理白皮书
> **导读**:一个人服务五家客户,五家的资料混在一个浏览器里——出一次错就是索赔。这篇把OPC最容易忽视的安全清单和AI伦理红线一次列全。
---
## 一、核心论点
一人公司(OPC)普遍依托AI智能体应用开展业务,但数据安全意识薄弱、技术防护能力不足、监管机制滞后等问题突出。**客户资料混用、账号权限过大、缺乏数据分客户隔离**等隐患普遍存在。同时,AI生成内容的伦理边界模糊,OPC在不知情的情况下可能触及法律红线。
一句大实话:**大公司被黑是新闻,OPC被黑是灭顶。**大公司有备份有法务有保险,你只有一台电脑和一个账号——防护成本几乎为零,损失却是5-20万起步,这笔账非常好算。
---
## 二、数据支撑
### 2.1 数据安全现状
| 指标 | 数据 |
|:---|:---|
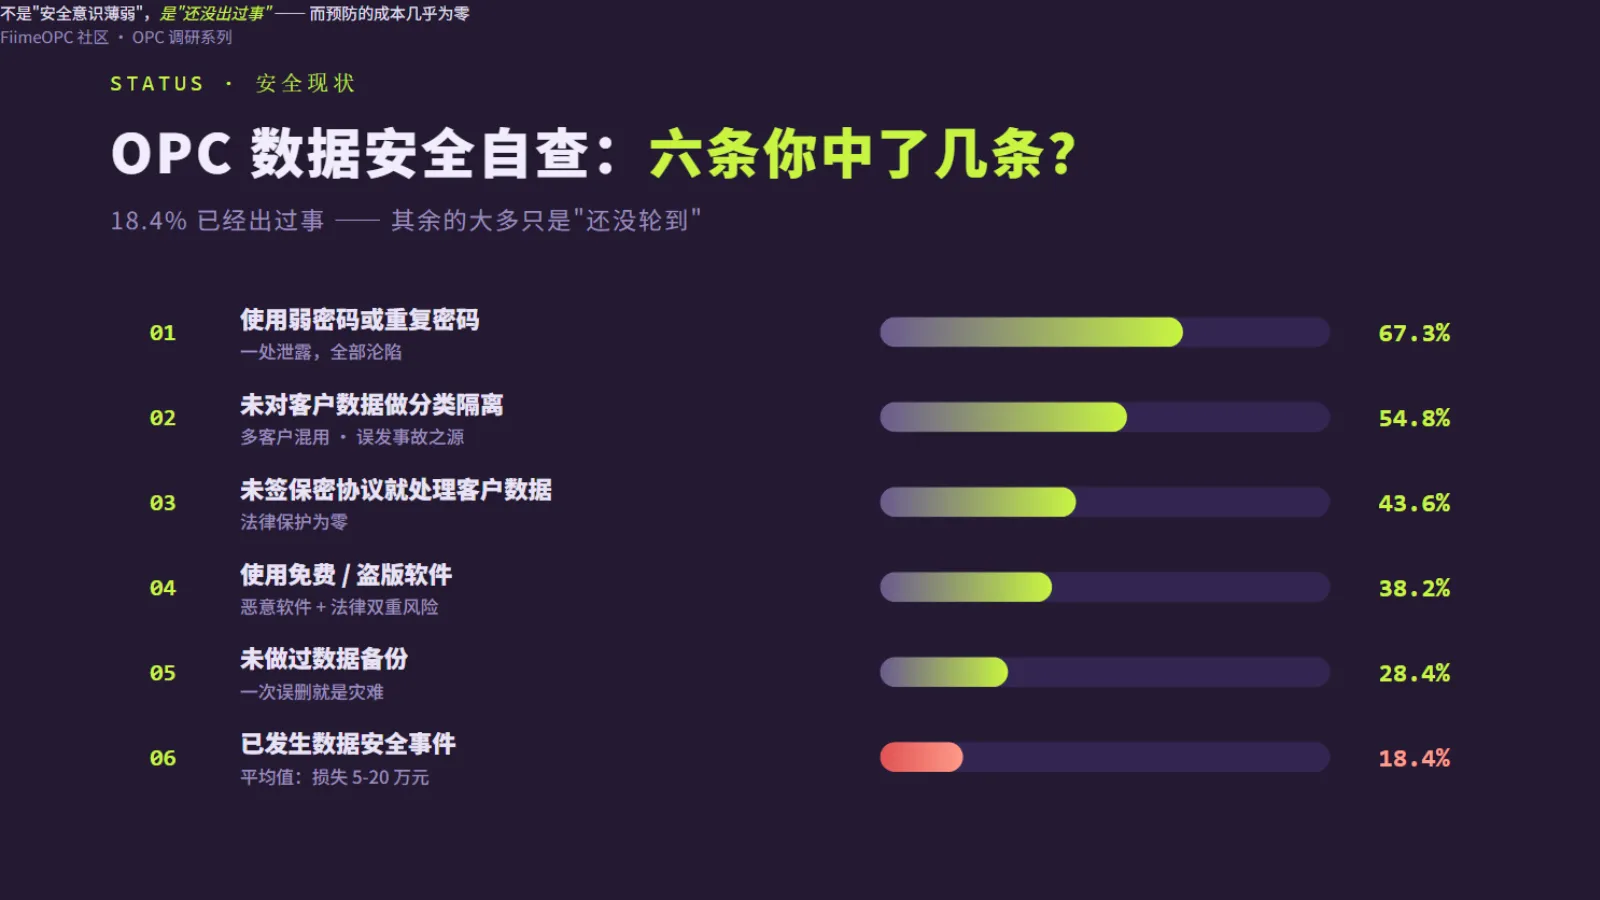
| 发生过数据安全事件的OPC | **18.4%** |
| 使用弱密码或重复密码的OPC | **67.3%** |
| 未对客户数据做分类隔离的OPC | **54.8%** |
| 未签署数据保密协议即处理客户数据的OPC | **43.6%** |
| 使用免费/盗版软件的OPC | **38.2%** |
| 未做过数据备份的OPC | **28.4%** |
近七成用弱密码、过半不隔离客户数据——**这不是"安全意识薄弱",这是"还没出过事"。**而18.4%已经出过事了。
### 2.2 AI伦理风险
| 风险类型 | 涉及OPC比例 | 典型案例 |
|:---|:---:|:---|
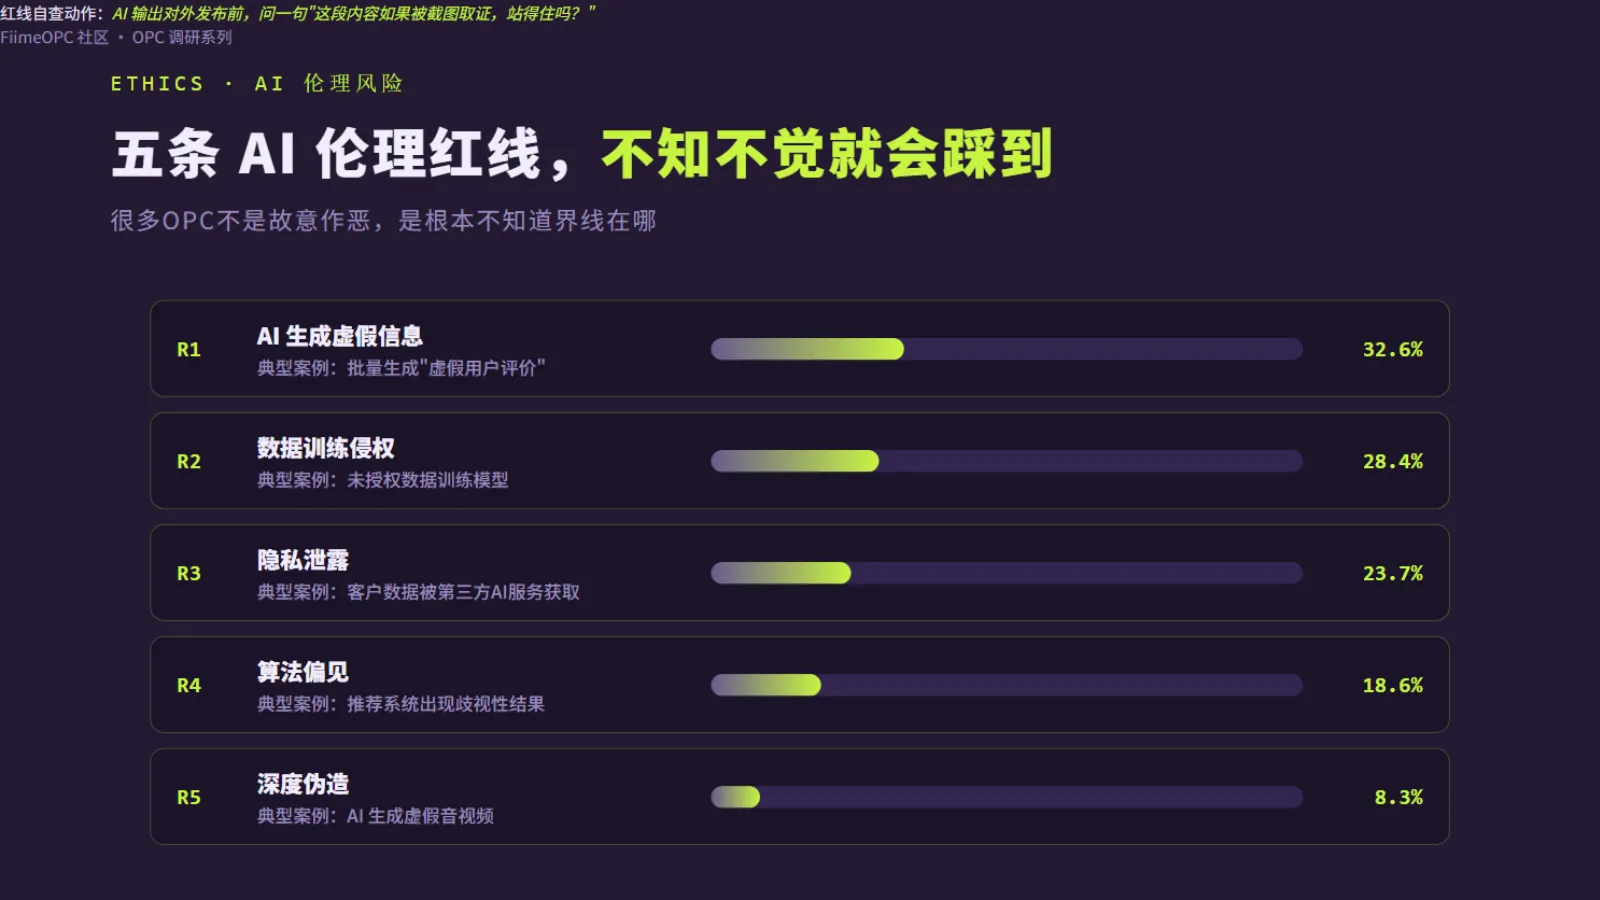
| AI生成虚假信息 | **32.6%** | 使用AI生成"虚假用户评价" |
| 数据训练侵权 | **28.4%** | 使用未授权数据训练模型 |
| 算法偏见 | **18.6%** | AI推荐系统存在歧视性结果 |
| 深度伪造 | **8.3%** | 使用AI生成虚假音视频 |
| 隐私泄露 | **23.7%** | 客户数据被第三方AI服务获取 |
### 2.3 监管与合规现状
| 维度 | 数据 |
|:---|:---|
| 了解《数据安全法》的OPC | **34.2%** |
| 了解《个人信息保护法》的OPC | **28.6%** |
| 了解《生成式AI服务管理暂行办法》的OPC | **18.4%** |
| 已建立数据安全管理制度的OPC | **12.3%** |
| 遭遇过监管问询的OPC | **5.6%** |
| 因数据问题被处罚的OPC | **2.8%** |
三部核心法规,了解的人不足三分之一——**而《个人信息保护法》2021年11月就生效了,罚款上限可达5000万元或上一年度营业额5%。**不知道法律,不代表法律不知道你。
### 2.4 数据安全事件影响
| 事件类型 | 平均损失 | 恢复时间 |
|:---|:---|:---:|
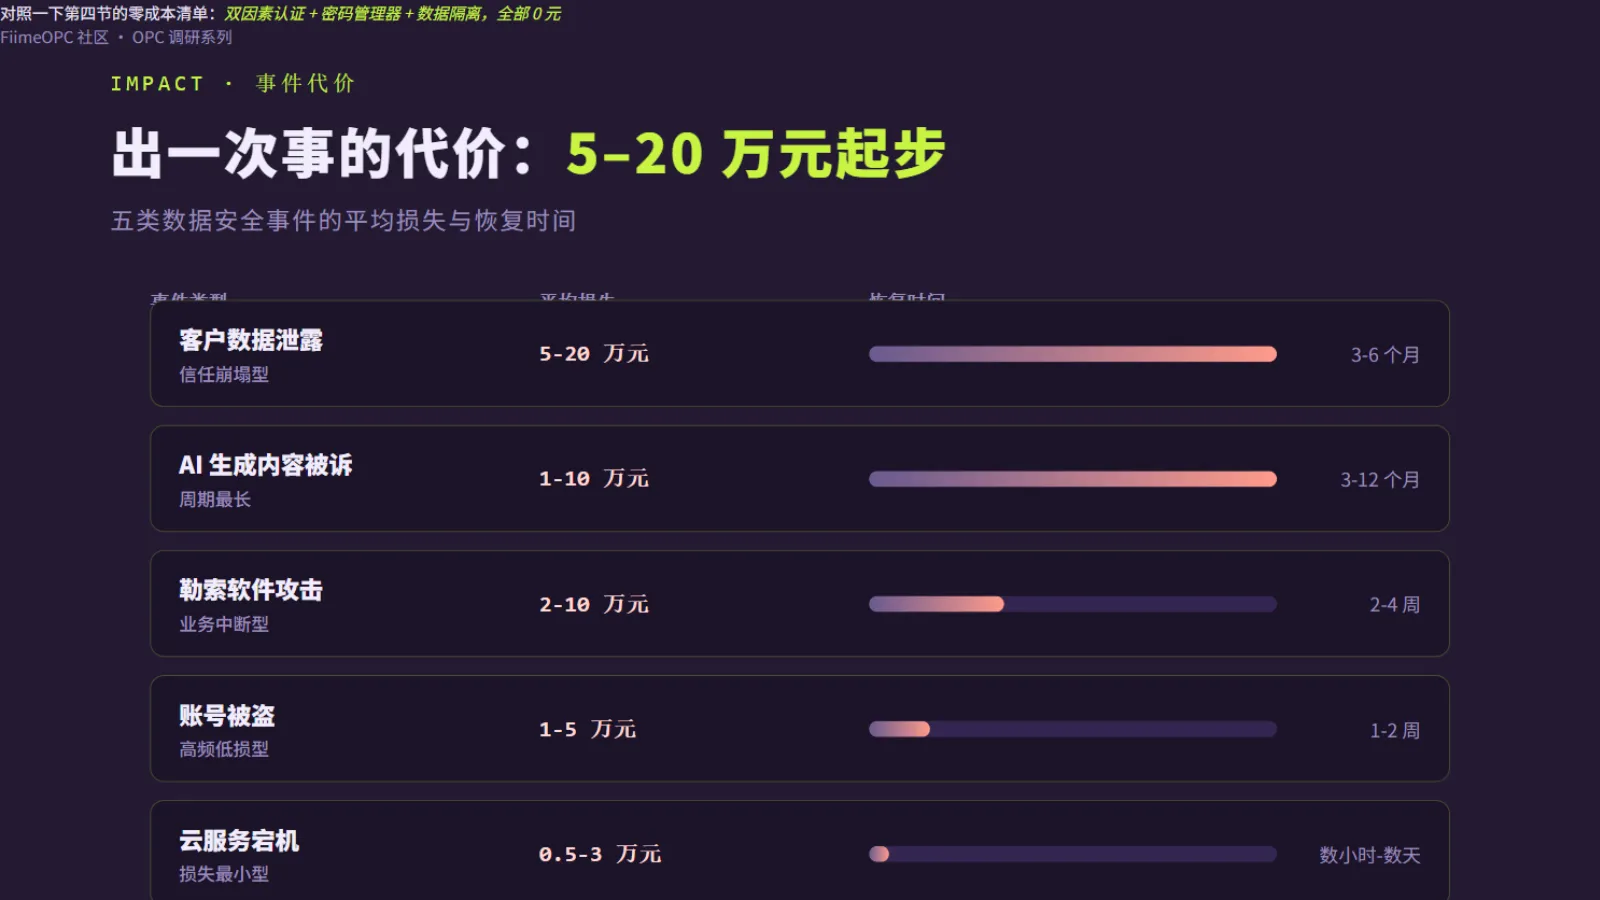
| 客户数据泄露 | 5-20万元 | 3-6个月 |
| 账号被盗 | 1-5万元 | 1-2周 |
| 勒索软件攻击 | 2-10万元 | 2-4周 |
| AI生成内容被诉 | 1-10万元 | 3-12个月 |
| 云服务宕机 | 0.5-3万元 | 数小时-数天 |
---
## 三、典型困境场景
### 场景一:客户资料混用的隐患
> **案例**:林某,OPC做电商代运营,同时服务5家客户。
> - 使用同一台电脑、同一个浏览器登录所有客户账号
> - 使用同一个ChatGPT账号处理所有客户的文案需求
> - 客户数据存储在个人网盘,未做分类隔离
> - 结果:某次操作失误,将客户A的营销方案发给了客户B
> - 后果:客户A以"商业机密泄露"为由终止合作并索赔 **5万元**
林某的每个"省事"操作都是一枚地雷:**多客户OPC的第一课,就是"一个客户一个浏览器容器、一个客户一个文件夹"。**
### 场景二:AI工具的"数据黑洞"
> **案例**:黄某,OPC做法律咨询服务,使用某免费AI工具整理客户案件材料。
> - 未仔细阅读该AI工具的隐私政策
> - 该工具条款写明:"用户上传内容可能被用于模型训练"
> - 6个月后,发现该AI工具生成的内容中出现了与客户案件高度相似的"示例"
> - 客户以"违反保密义务"为由起诉
> - 最终和解赔偿 **8万元**
黄某的教训指向一个零成本动作:**把客户材料喂给任何AI之前,先看它的隐私政策里有没有"用于训练"四个字。**
### 场景三:账号权限过大
| 风险行为 | 占比 | 潜在后果 |
|:---|:---:|:---|
| 所有账号使用同一密码 | **54.3%** | 一处泄露,全部沦陷 |
| 未开启双因素认证 | **67.8%** | 账号易被暴力破解 |
| 共享账号给外包/助理 | **38.4%** | 权限失控 |
| 离职/合作结束后未改密码 | **28.6%** | 前合作方可继续访问 |
| 在公共WiFi处理敏感数据 | **43.2%** | 数据被中间人截获 |
---
## 四、深层原因分析
### 4.1 安全意识薄弱
| 认知误区 | 占比 |
|:---|:---:|
| "我一个人,黑客不会盯上我" | **54.7%** |
| "免费工具够用就行" | **43.8%** |
| "数据安全是大公司的事" | **38.6%** |
| "出了问题再说" | **62.3%** |
| "AI工具都是安全的" | **48.4%** |
> **案例·深度伪造已经"工业化"(2024年2月,香港)**:某跨国公司员工参加了一场"总部CFO"发起的视频会议——会上多位"同事"的面孔和声音全是AI深度伪造的,员工在"多重确认"下向诈骗账户转账约 **2亿港元**。事后曝光:整场会议只有受害员工是真人。**深度伪造已从实验室走进电信诈骗产业链,OPC的每一笔转账指令都可能被伪造——大额转账务必用第二渠道(电话/见面)人工核验。**
### 4.2 技术能力缺失
| 技术能力 | 具备比例 |
|:---|:---:|
| 了解基本加密原理 | **18.4%** |
| 会配置XPN/防火墙 | **23.6%** |
| 了解双因素认证 | **34.2%** |
| 会定期做安全审计 | **8.6%** |
| 了解数据分类分级 | **12.3%** |
### 4.3 成本约束
| 安全措施 | 年均成本 | OPC采用率 |
|:---|:---|:---:|
| 企业级密码管理器 | 300-600元 | 18.4% |
| 双因素认证硬件 | 200-400元 | 12.3% |
| 数据加密软件 | 500-2,000元 | 8.6% |
| 安全审计服务 | 5,000-20,000元 | 2.8% |
| 网络安全保险 | 1,000-5,000元 | 5.4% |
成本表反着读才是重点:**最强的两项防护(双因素认证、密码管理器)成本接近于零,采用率却只有一两成**——防护欠的不是钱,是动作。
---
## 五、对策建议
### 5.1 立即行动(0-30天)
| 措施 | 成本 | 效果 |
|:---|:---|:---|
| 开启所有账号的双因素认证 | 0元 | 大幅降低被盗风险 |
| 使用密码管理器(Bitwarden免费版) | 0元 | 杜绝弱密码和重复密码 |
| 客户数据分类隔离 | 0元 | 避免混用导致的泄露 |
| 重要数据本地+云端双备份 | 0-200元/年 | 防止数据丢失 |
| 仔细阅读AI工具隐私政策 | 0元 | 了解数据使用范围 |
### 5.2 短期建设(1-3个月)
| 措施 | 成本 | 说明 |
|:---|:---|:---|
| 购买正版软件 | 按需 | 避免法律风险和恶意软件 |
| 使用独立浏览器/容器 | 0元 | 不同客户数据物理隔离 |
| 建立数据访问日志 | 0-500元 | 追踪数据访问记录 |
| 签署NDA(保密协议) | 0-500元/份 | 法律层面的数据保护 |
| 定期更换密码 | 0元 | 建议每90天更换一次 |
### 5.3 长期规划(3个月以上)
| 措施 | 目标 |
|:---|:---|
| 建立数据安全管理制度 | 形成书面规范 |
| 购买网络安全保险 | 转移风险 |
| 聘请安全顾问(按需) | 专业指导 |
| 参与行业安全标准制定 | 提升整体安全水平 |
| 建立AI伦理审查机制 | 确保AI应用合规 |
---
## 六、结论
数据安全与AI伦理是OPC最容易忽视但后果最严重的问题。**18.4%** 的OPC已发生过数据安全事件,**67.3%** 使用弱密码,**54.8%** 未对客户数据做分类隔离——这些数字背后是巨大的潜在风险。
建议OPC创业者:
1. **安全意识先行**:数据安全不是"大公司的事",OPC同样需要重视
2. **零成本起步**:双因素认证、密码管理器、数据隔离等措施成本为零但效果显著
3. **AI伦理红线**:在使用AI工具前,务必了解其数据使用政策,避免不知不觉违规
> **核心警示**:*"OPC的数据安全事件平均损失5-20万元,而预防措施的成本几乎为零。这不是'要不要做'的问题,是'必须做'的问题。"*
---
*报告撰写:2026年8月*
*数据截止日期:2026年8月15日*